Spilnota Detector Media
«Детектор медіа» у режимі реального часу збирає та документує хроніки Кремлівської пропаганди навколо військового наступу на Україну. Україна роками страждає від кремлівської пропаганди, проте тут ми фіксуємо наративи, меседжі та тактики, які Росія використовує з 17 лютого 2022 року. Нагадаємо, що 17 лютого почалося значне збільшення обстрілів підконтрольної Україні території з боку бойовиків, в яких російська пропаганда звинувачує українські війська.

23 Листопада станом на 1733 день повномасштабної війни наша редакція зафіксувала:

2746
Фейк
827
Маніпуляція
776
Меседж
559
Викриття
Русскій фейк, іді на***!

Пакети «з кров’ю активісток Femen» і «українські шахраї»: як «Матрьошка» намагається зірвати «Тур де Франс 2027»

Підроблені відео під виглядом Euronews, CNews і France 24 переконують європейців, що протести у Франції та підтримка України ставлять під загрозу відому велогонку.

У соцмережах X і Tumblr поширюють нову серію відеофейків російської дезінформаційної кампанії «Матрьошка», спрямовану проти проведення велогонки «Тур де Франс», яка запланована на липень 2027 року. Користуючись популярністю змагань, пропагандисти намагаються прив’язати їх до осінніх протестів у Франції та переконати аудиторію, що через підтримку України країна нібито скочується в хаос і не зможе безпечно провести перегони. Серію підроблених відео замаскували під матеріали західних медіа — Euronews, CNews, France 24, AFP, Deutsche Welle, Le Monde, Le Parisien та Le Figaro. Розглянемо три найпоказовіші приклади з цієї серії, яких на офіційних ресурсах цих медіа насправді немає.
Логотипи медіа, від імені яких поширювали фейкові відео

Фейковий сюжет Euronews із фотографією з минулого десятиліття

Сюжет, поширений в іксі профілем @muneermalik356, імітує європейський телеканал Euronews. У ньому стверджується, нібито активістки заснованого в Україні феміністичного руху Femen, відомого топлес-протестами, закидали пакетами з менструальною кров’ю президента компанії-організатора перегонів Amaury Sport Organisation Жана-Етьєна Аморі та його родину біля ресторану, вимагаючи скасувати «Тур де Франс 2027», «поки Україна бореться за своє існування». Раніше мішенню нападів нібито так само ставали керівники спонсорів змагань — Škoda, Procter & Gamble та Beiersdorf. Насправді жодних повідомлень про такі інциденти немає. Ба більше, для відеоряду пропагандисти використали архівне фото співзасновниці руху Оксани Шачко, яка померла у 2018-му. 
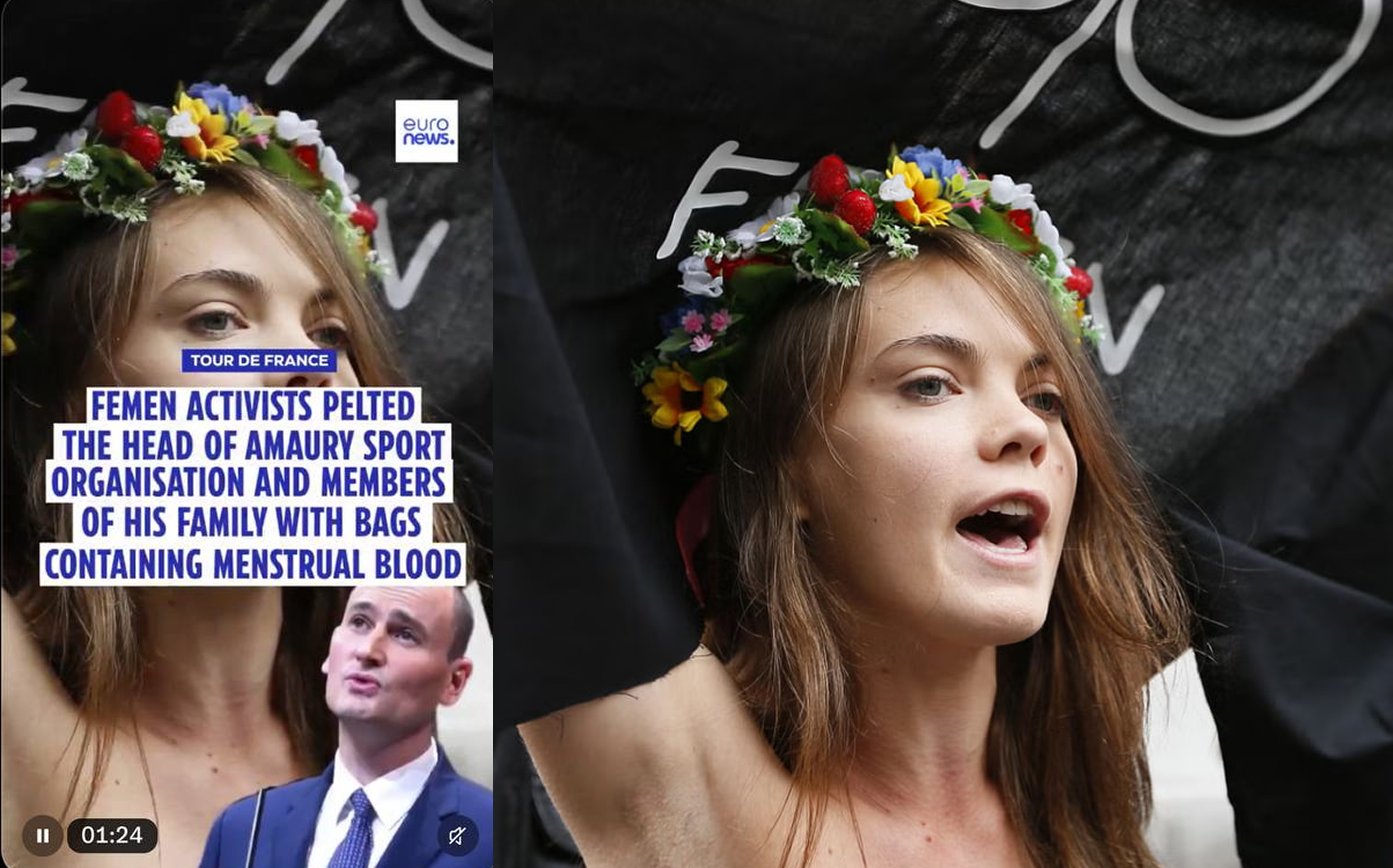
Ліворуч — кадр з фейкового відеоролика під логотипом Euronews; праворуч — архівне фото AFP / Getty Оксани Шачко, опубліковане на сайті The Independent у 2018 році.

Вигаданий репортаж CNews зі «схемою українських шахраїв»

Інший ролик маскується під сюжет французького новинного телеканалу CNews, хоча сам мовник випускає матеріали виключно французькою мовою, а не англійською. У написах на екрані стверджується, що відомий бельгійський велогонщик Ремко Евенепул, срібний призер «Тур де Франс 2026», нібито відмовився від участі в перегонах 2027 року  на знак протесту проти дій французької поліції. За легендою, спортсмен вирішив переказати гроші постраждалим демонстрантам, але «українські шахраї» нібито виманили в нього 450 тисяч євро через фішингове посилання. Насправді ніякого бойкоту не існує: в інтерв’ю для The Specialized Podcast, опублікованому 12 листопада, Евенепул, навпаки, детально розповідав про свою підготовку до «Тур де Франс 2027» і стратегію боротьби за перемогу. А відомий реальний випадок крадіжки коштів у спортсмена в Бельгії розкрили у 2025 році: місцевий листоноша викрав призначену йому банківську картку та зняв із неї 9 тисяч євро. 
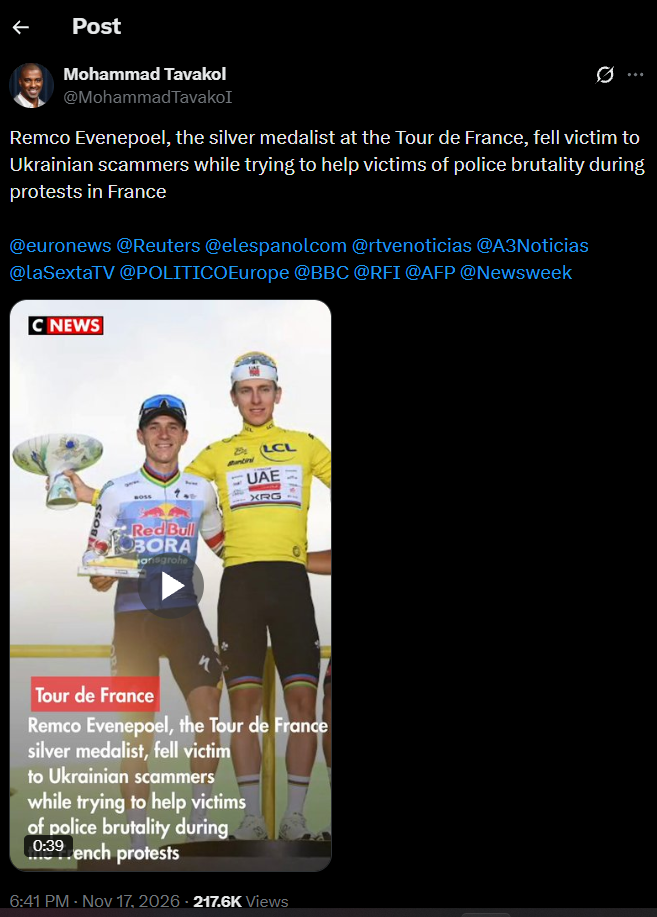
Знімок екрана фейкового допису в соцмережі X із підробленим сюжетом про Ремко Евенепула.

Підробка під France 24 про «бенкет під час чуми» 

Ще один ролик, опублікований під брендом міжнародного телеканалу France 24, приписує головній виконавчій директорці французької біофармацевтичної компанії Sanofi Белен Гаріхо заклик бойкотувати «Тур де Франс 2027». Автори відео заявляють, нібито вона оголосила про припинення спонсорства, назвала перегони «бенкетом під час чуми» та розкритикувала президента Емманюеля Макрона за занепад медицини у Франції на тлі обіцянок підтримувати Україну. Проте ні на офіційних ресурсах France 24 (зокрема в англомовній редакції мовника), ні в публічних заявах Белен Гаріхо таких висловлювань немає. Насправді ж у жовтні 2026 року Sanofi оголосила, що з 2027 року, навпаки, стане головним партнером «Тур де Франс». 
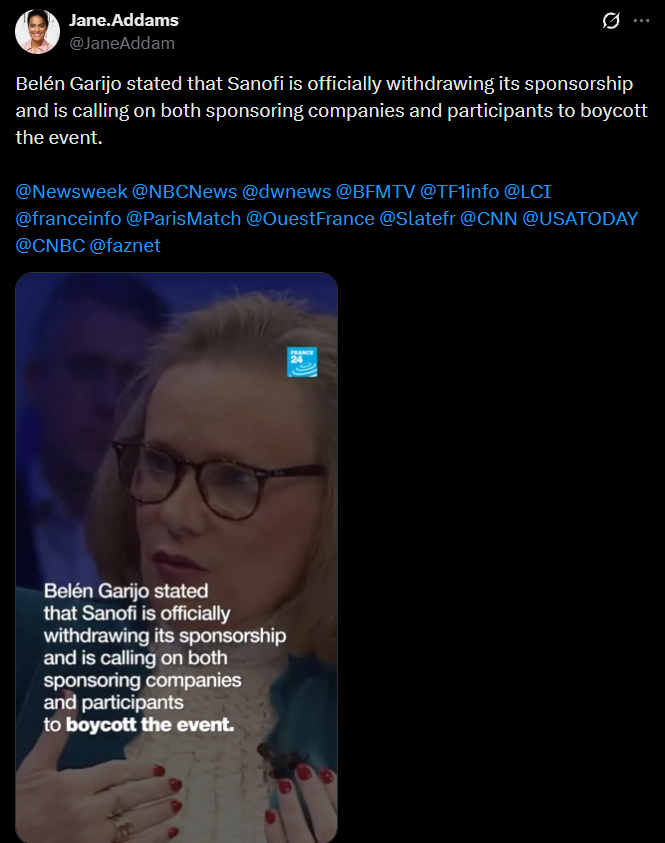
Знімок екрана фейкового допису в соцмережі X про очільницю Sanofi Белен Гаріхо.

«Сплячі» профілі з 2012-го та один шаблон на всі відео 

Усі три відео в іксі поширили через старі акаунти, ймовірно, зламані або перехоплені, зареєстровані ще у травні 2012 року (@muneermalik356, @MohammadTavakol, @JaneAddam), які роками не публікували жодних дописів. У текстах постів автори масово позначали закордонні редакції (зокрема Reuters, AFP, BBC, Euronews, CNN, Deutsche Welle, Rzeczpospolita, Le Parisien, El Español), намагаючись відволікти журналістів на перевірку фейків, а самі ролики набирали по 200–220 тисяч переглядів за повної відсутності коментарів. 
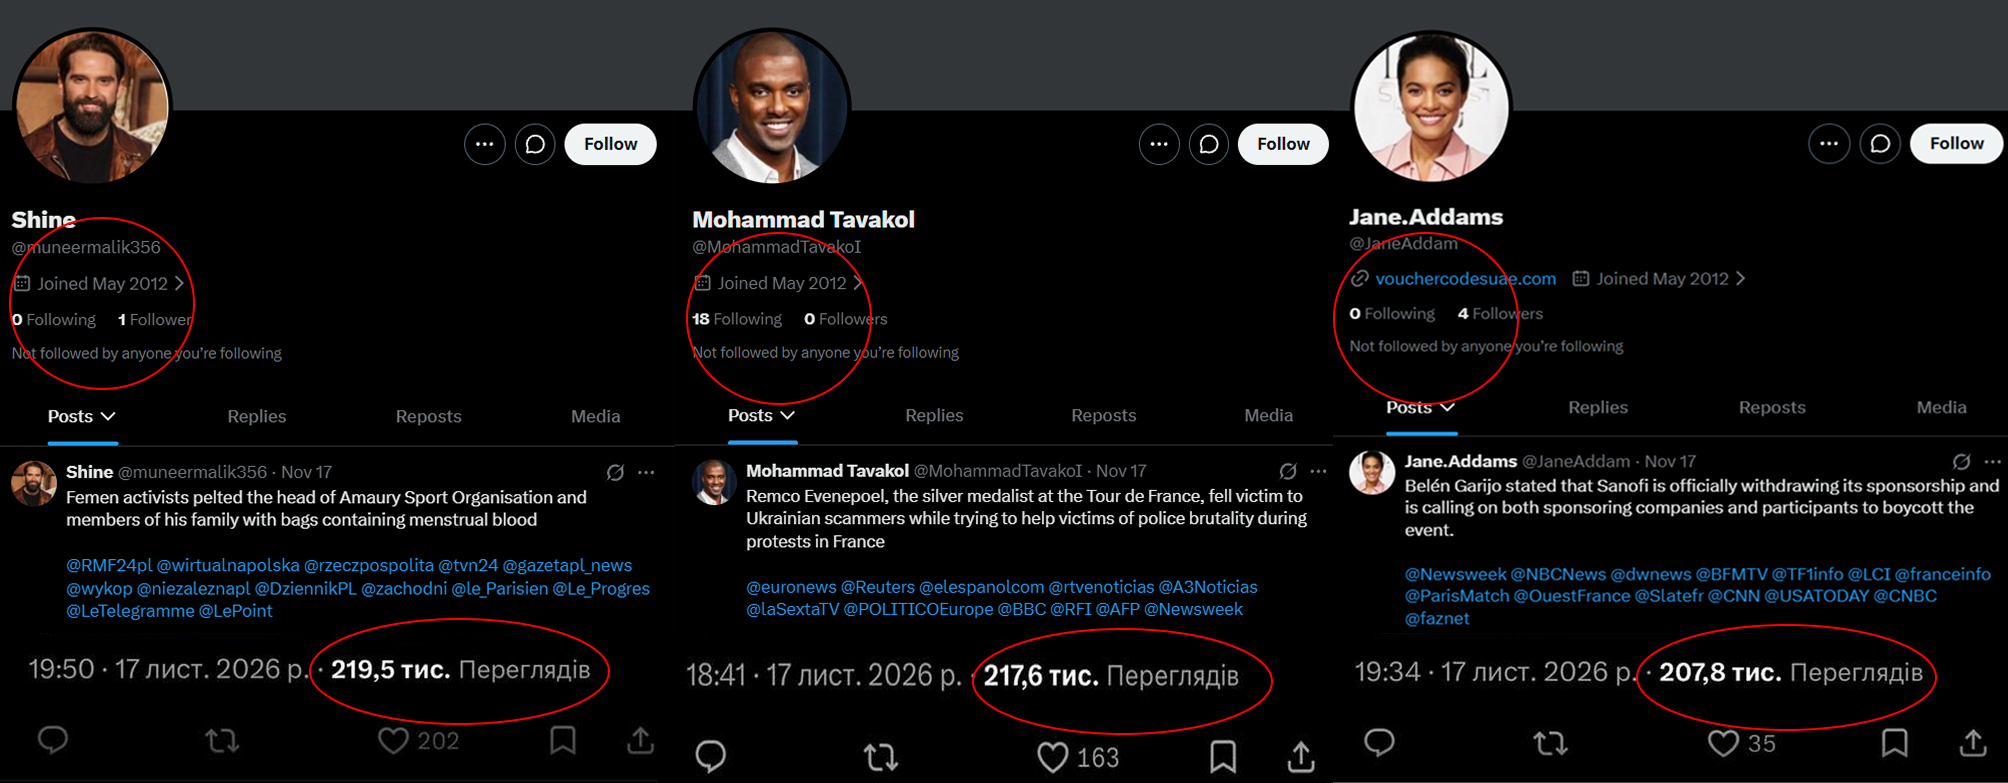
Скриншоти профілів і дописів в іксі: теги редакцій, рік створення акаунтів і кількість переглядів 

Крім того, відео зібрані за одним конвеєрним шаблоном: вигаданий скандал навколо великої спортивної події, схожий закадровий голос з ознаками генерації штучним інтелектом (у відео під брендами Euronews та France 24), мовні невідповідності в оформленні (наприклад, наприкінці англомовного ролика під логотипом France 24 з’являється фінальний кадр французькою із закликом підписатися) та незвичний для новинних медіа заклик поширити ролик серед знайомих і близьких.

Публікацію підготувала Катерина Аксьонова 
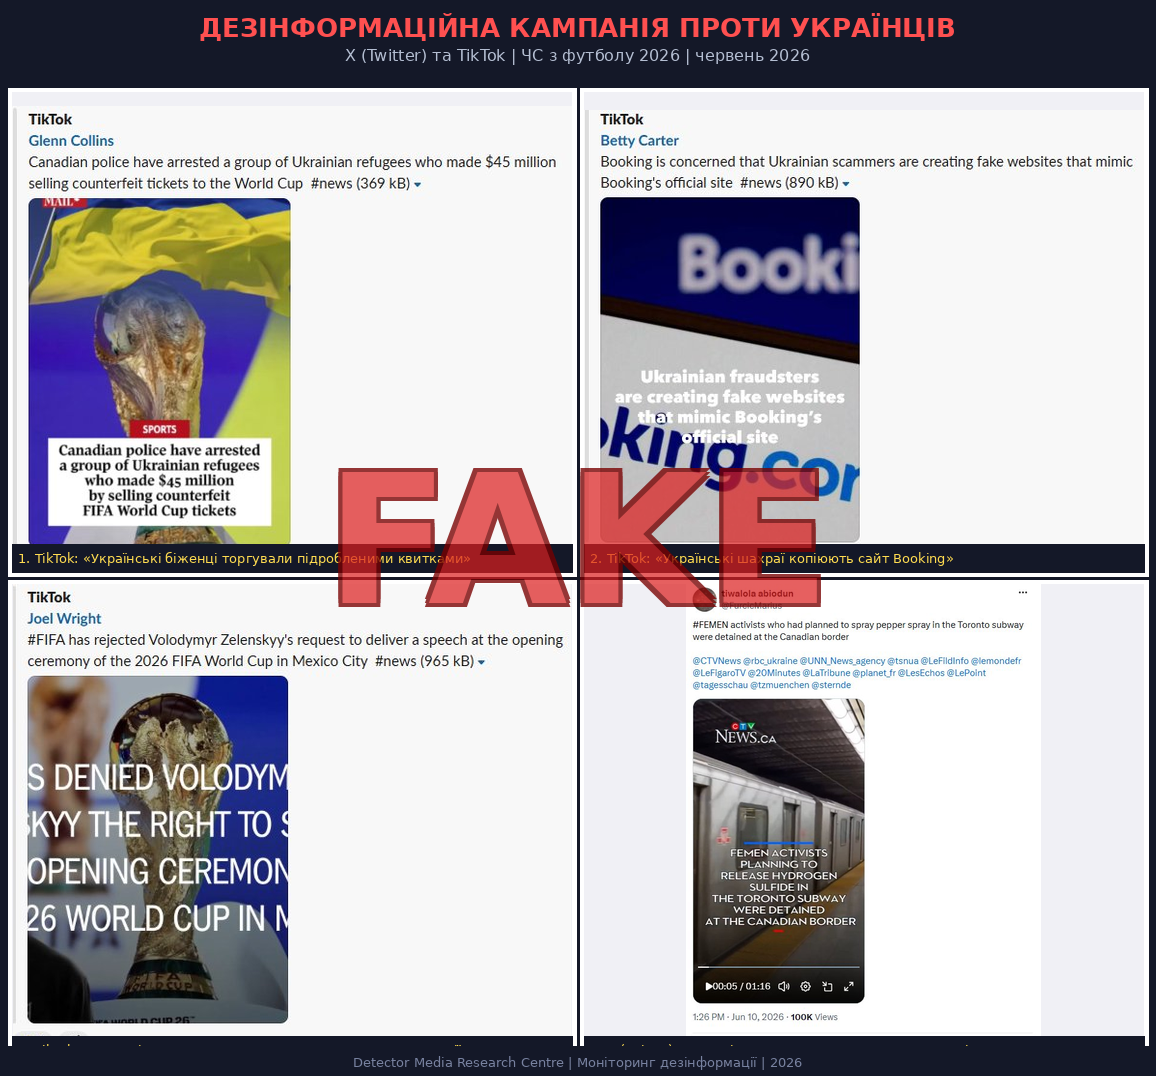
Українці як «загроза»: дезінформаційна кампанія напередодні ЧС з футболу-2026

Напередодні та під час відкриття Чемпіонату світу з футболу 2026 (FIFA World Cup 2026), який проходить у Канаді, США та Мексиці, в соціальних мережах X (Twitter) і TikTok  аналітики «Детектора медіа» зафіксували скоординовану кампанію з поширення фейкових відео, що транслювали наративи про українців як «злочинців і терористів».

Виявлені публікації об'єднані спільною структурою: фейкове відео у форматі новинного сюжету з накладеними логотипами реальних медіа (Daily Mail, The Globe), множинні теги медіаорганізацій — з очевидним розрахунком потрапити в поле зору редакцій та спровокувати поширення фейку.

Скриншоти публікацій в іксі й тіктоці, що поширювали антиукраїнські наративи

Виявлені наративи

1. «Канадська поліція заарештувала групу українських біженців за продаж підроблених квитків на ЧС»

Публікації в тіктоці (акаунт Glenn Collins) та іксі (акаунт @frankguidojr, 99,6 тис. переглядів) стверджували, що канадська поліція нібито затримала групу «українських біженців», яка заробила 45 мільйонів доларів на продажу підроблених квитків FIFA World Cup. Відео імітували стиль британського Daily Mail і The Globe and Mail.

Жодних підтверджень цієї інформації в канадських медіа, у заявах поліції Торонто чи на офіційних ресурсах канадських правоохоронних органів не виявлено. Справжня кампанія із шахрайства з квитками на ЧС-2026 зафіксована ФБР і канадськими органами: вона пов'язана переважно з китайськомовними хакерськими угрупованнями та глобальними фішинговими мережами — без будь-якого «українського сліду».

2. «Українські шахраї створюють сайти-клони Booking.com»

Публікації в тіктоці (акаунт Betty Carter) та іксі (акаунт @DouglasMarr1) імітували тон офіційного повідомлення від самого сайту Booking.com, стверджуючи, що напередодні ЧС-2026 зафіксовано «сплеск активності українських шахраїв», які копіюють сайт сервісу.

Жодного публічного попередження від Booking.com щодо «українських» шахраїв не існує. Реальна загроза клонування туристичних платформ є підтвердженою, але не пов'язана з Україною.

3. «ФІФА відмовила Зеленському у виступі на відкритті ЧС у Мехіко»

Публікація в тіктоці (акаунт Joel Wright) стверджувала, що ФІФА відхилила запит президента Зеленського виступити на церемонії відкриття ЧС-2026 у Мехіко.

Жодних підтверджень у відкритих джерелах немає. Відкриття ЧС-2026 в Мехіко відбулося 11 червня 2026 року — з виступами Шакіри та Burna Boy. Публічних заяв Зеленського чи ФІФА щодо будь-якого відхиленого запиту не існує.

4. «Активістки FEMEN, які планували розпилити небезпечну речовину в метро Торонто — затримані на кордоні»

Публікація в іксі (акаунт @FurcicMarius, 100 тис. переглядів, 10 червня 2026 р., 13:26) з імітацією брендингу CTV News стверджувала, що активістки феміністичної організації FEMEN були затримані на канадському кордоні, оскільки нібито планували випустити сірководень у торонтському метро. У тексті самого поста помилково вказувалось «перцевий балончик» (pepper spray) — деталь, що вказує на погану координацію контенту.

У відео зловмисники згадували ім'я реального начальника поліції Торонто — Myron Demkiv (Мирон Демків). Це є маніпулятивним прийомом, що надає фейку псевдодостовірності. Мирон Демків — реальна особа: він очолює поліцію Торонто з грудня 2022 року, є нащадком українських іммігрантів і відомий своєю роботою у сфері протидії тероризму та національній безпеці. Жодних публічних повідомлень від Toronto Police Service, канадської прикордонної служби (CBSA), федеральних органів чи будь-яких канадських медіа про подібний інцидент не знайдено.

Слід зазначати, що на момент розвінчання з тіктоку відео, що поширювали маніпуляції, видалені платформою, проте залишаються активними на іксі. Той факт, що X не видаляє дезінформаційні публікації, які набирають сотні тисяч переглядів, є показовим на тлі послаблення модерації на платформі після її придбання Ілоном Маском.

Висновок

Виявлена кампанія є частиною системних зусиль дискредитувати українців у країнах-господарях ЧС-2026 шляхом поширення фейкових «новин» через імітацію авторитетних медіа. Вона цілеспрямовано використовує момент максимальної медійної уваги до Канади як країни-організатора. Жоден з наративів не підтверджується відкритими джерелами, канадськими медіа чи офіційними заявами поліції чи прикордонних органів.

Цю публікацію підготовлено за фінансової підтримки Європейського Союзу та Празького центру громадянського суспільства (Prague Civil Society Centre). Відповідальність за її зміст несуть виключно автори. Зміст публікації не обов’язково відображає позицію Європейського Союзу або Празького центру громадянського суспільства.

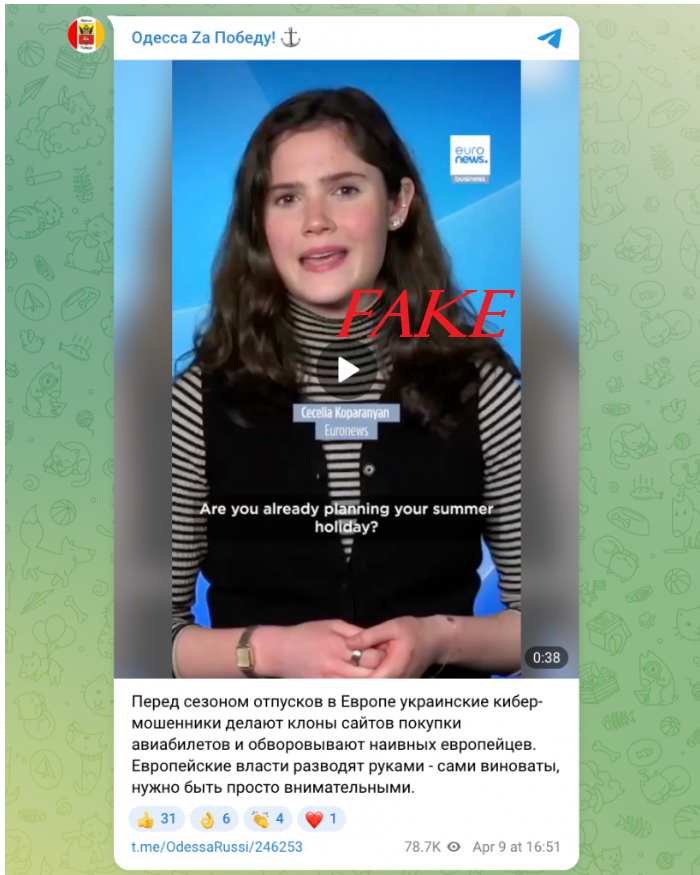
Фейк Пропагандисти підробили сюжет Euronews, щоб звинуватити українців у кібершахрайстві з авіаквитками

У мережі поширюється відеоролик із брендингом Euronews, де стверджується, що українські злочинні угруповання масово обкрадають європейців через підроблені сайти бронювання авіаквитків. Відео є фейком: пропагандисти взяли реальний сюжет Euronews від 7 квітня 2024 року і наклали на нього сфабриковану аудіодоріжку, пише StopFake.

У Telegram та інших платформах поширюється ролик із символікою відомого європейського телеканалу Euronews. У ньому стверджується, що компанія Microsoft нібито зафіксувала різке зростання випадків шахрайства з бронюванням авіаквитків, пов'язаного з діяльністю українських злочинних угруповань, які створюють клони популярних сервісів. Також зазначається, що французька поліція отримала вже понад 50 тисяч звернень від постраждалих.

Скриншот - телеграм

Підроблена озвучка реального сюжету

Відео є фальшивкою. Пропагандисти використали реальний матеріал Euronews від 7 квітня 2024 року і наклали на нього сфабриковану аудіодоріжку. В оригінальному сюжеті йдеться виключно про зростання цін на авіаквитки та скорочення кількості рейсів через конфлікт на Близькому Сході — жодної згадки про українців чи кібершахрайство там немає.

На офіційному сайті Euronews та у верифікованих акаунтах каналу в соціальних мережах будь-які матеріали про причетність українців до подібних схем відсутні.

Microsoft про реальні кіберзагрози

Компанія Microsoft справді досліджує кіберзагрози та фішингові схеми. Однак у звітах за 2025–2026 роки Україна фігурує передусім як одна з головних цілей кібератак, а не як їхнє джерело. Зокрема, Microsoft Digital Defense Report 2025 підкреслює: Україна належить до найбільш атакованих країн, а значна частина загроз походить від російських державних угруповань, зокрема Midnight Blizzard, які використовують фішинг для кібершпіонажу.

Окремо Microsoft відзначає високий рівень розвитку українських практик кіберзахисту, зокрема впровадження рішень на основі штучного інтелекту. Твердження про «50 тисяч звернень до французької поліції» та прямий зв'язок цих випадків з українськими угрупованнями не підкріплені жодними офіційними даними і є вигадкою.

Дискредитація через впізнаваний бренд

Цей фейк є елементом системної інформаційної кампанії, спрямованої на дискредитацію України за кордоном. Мета — сформувати образ українців як загрози для європейського суспільства, підірвати довіру до українських біженців і цифрових сервісів, а також переключити увагу з реальних джерел кіберзагроз, передусім пов'язаних із діяльністю російських угруповань. Використання впізнаваного бренду міжнародного медіа підвищує довіру до фейку і полегшує його поширення.

Раніше StopFake спростовував схожу фальшивку про те, що «українські телефонні шахраї» нібито виманили 40 мільйонів доларів у жертв пожеж у Лос-Анджелесі — її також поширювали під виглядом матеріалу авторитетного видання USA Today.

Автор: Marianna Prysiazhniuk,

Новий фішинг нібито від «ПриватБанку»

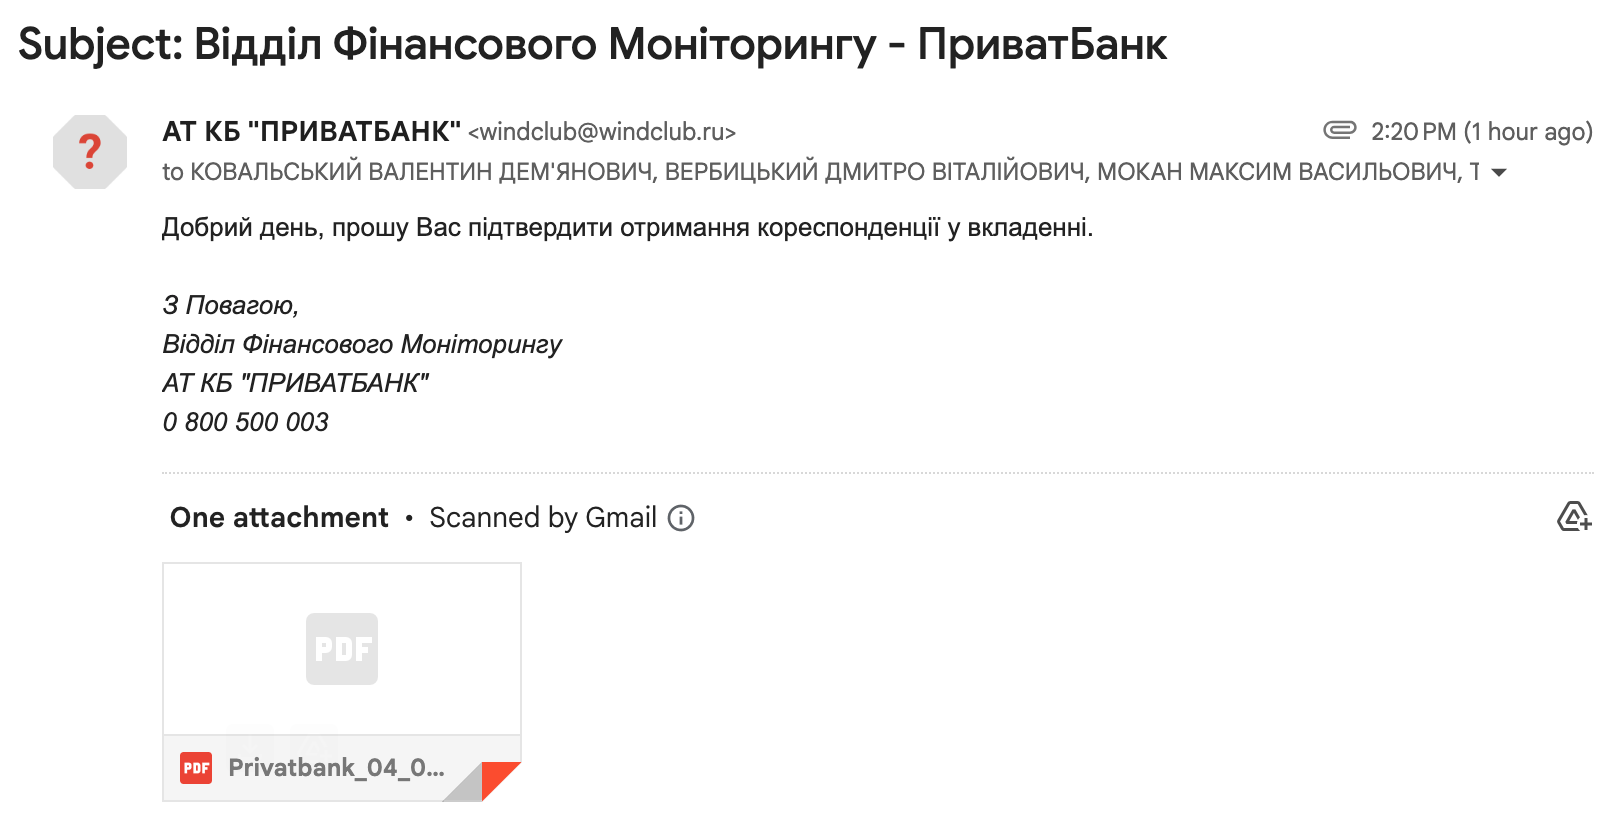
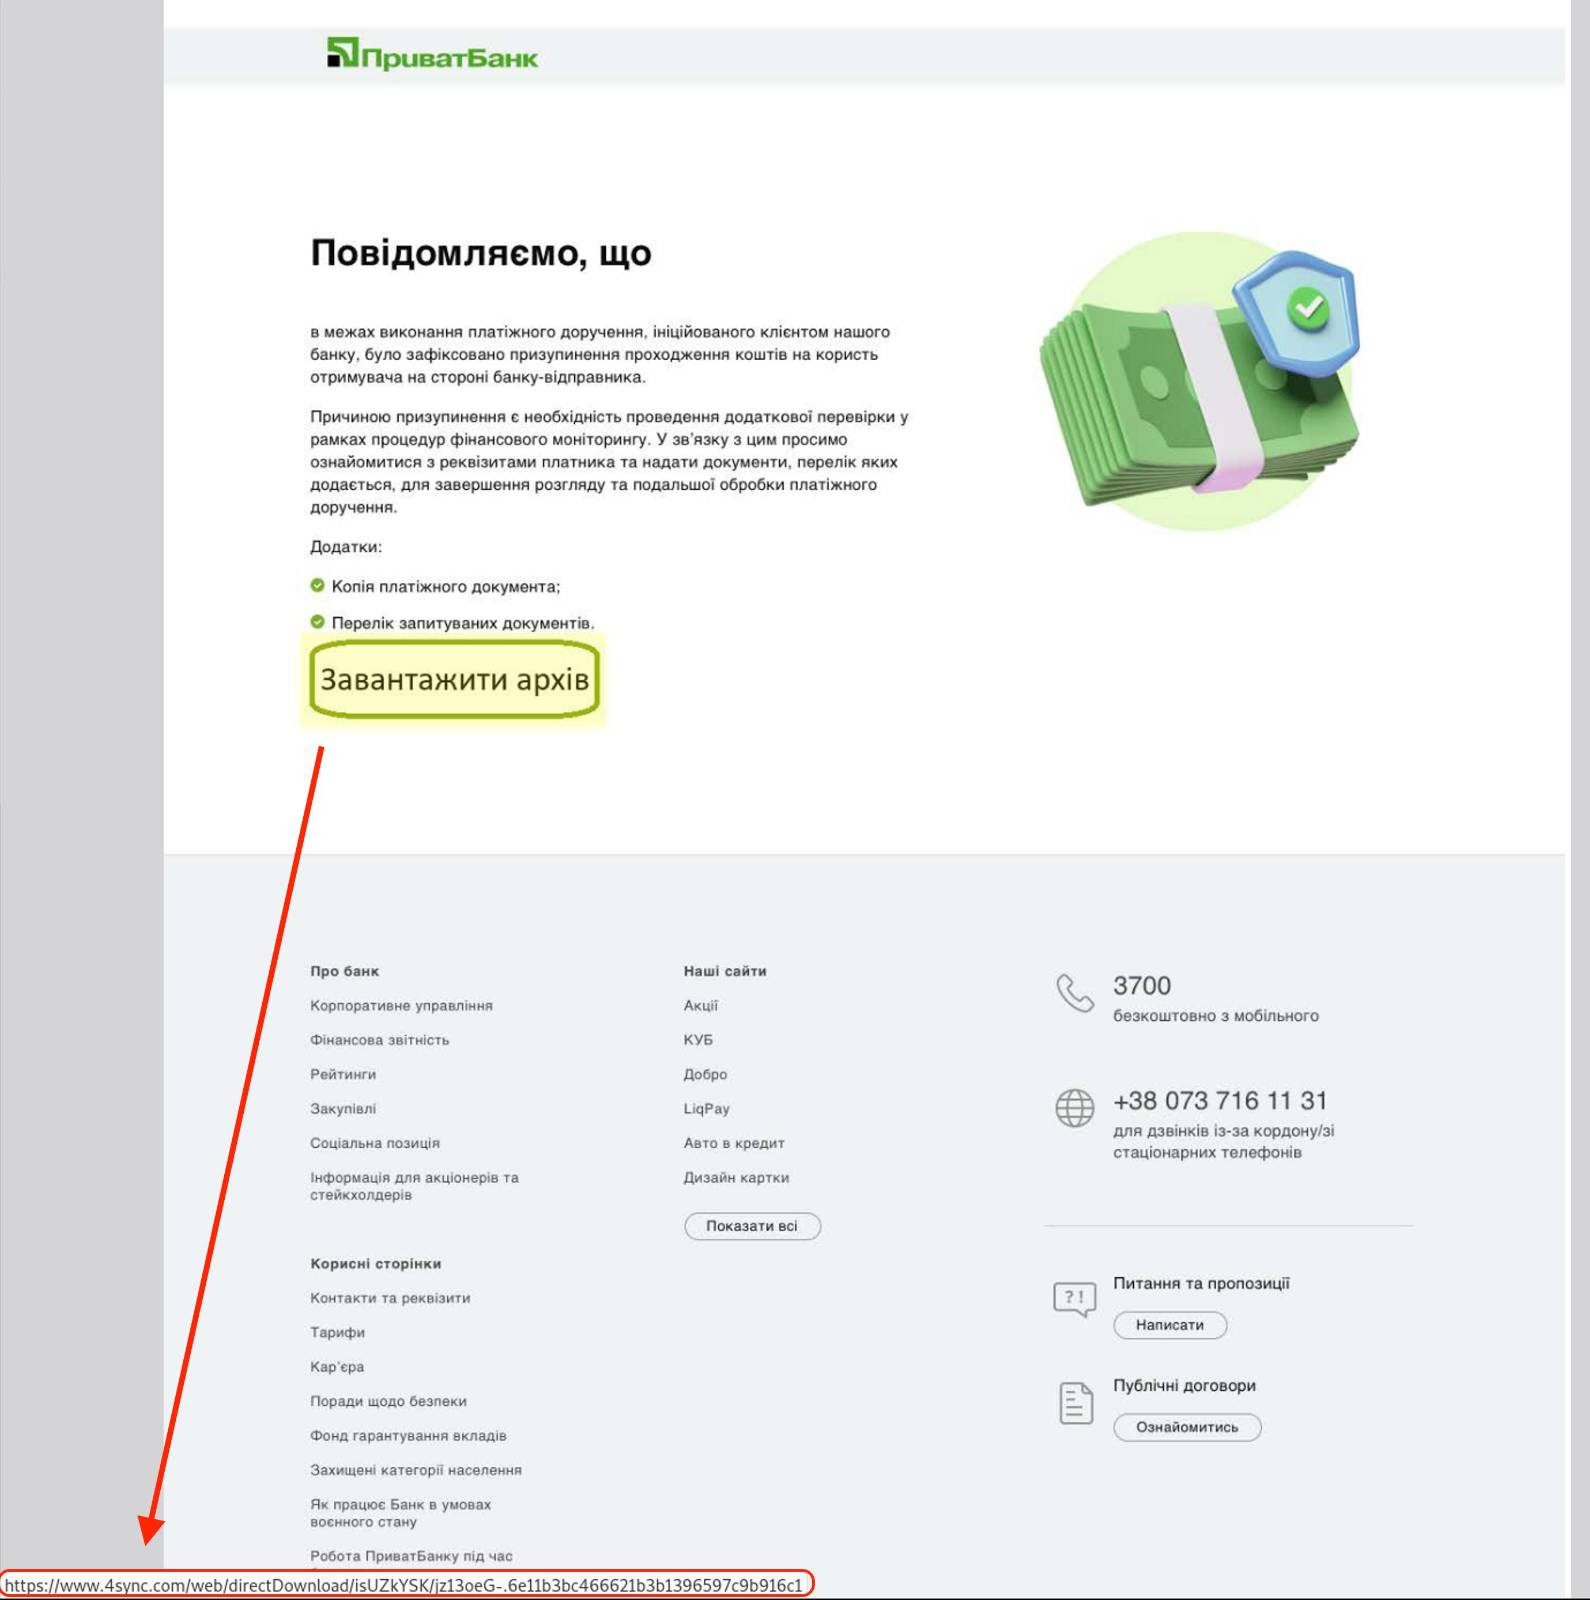
Лабораторія цифрової безпеки (ЛЦБ) попереджає про розповсюдження нової фішингової кампанії – цього разу зловмисники пишуть від імені «ПриватБанку». Експерти зазначають, що ця кампанія схожа на іншу нещодавню кампанію з фішингу, коли зловмисники представлялися податковою. Фінальний скрипт завантажує і запускає програму для віддаленого керування компʼютером жертви з ОС Windows – NetSupport RAT. 

Приклад розсилки фішингових листів. Джерело: розсилка ЛЦБ
Архів у фішинговому листі насправді містить зловмисну програму віддаленого керування комп'ютером. Джерело: розсилка ЛЦБ

На думку експертів Лабораторії цифрової безпеки, така кампанія може бути справою рук російського хакерського угруповання UAC-0050, яке фінансується ФСБ. Такі висновки зроблені з огляду на те, що використовується схожа тактика, коли зловмисники надсилають лист нібито від офіційних органів з вкладеним PDF-файлом, що містить посилання на шкідливий файл.

В цій, як і попередній, кампанії нові тактики спрямовані на уникнення виявлення антивірусами та перевірку на пісочниці (де зазвичай аналізують шкідливе програмне забезпечення), а після цього зловмисна програма додає запис в автозапуск системи з метою затирання слідів.

Детальний технічний аналіз попередньої кампанії доступний на сайті Лабораторії цифрової безпеки. 

Експерти закликають попередити колег і близьких не відкривали такі PDF та не переходили за посиланнями, надісланими у схожих фішингових листах. 

Роль соцмереж у виборах прем’єра Канади: як дезінформація і блокування поширення новин від Meta вплинули на результат

28 квітня 2025 року лідер Ліберальної партії Марк Карні переміг на виборах прем’єр-міністра Канади, випередивши свого суперника з Консервативної партії П’єра Пуальєвра. Ключовою темою кампанії несподівано стала проблема суверенітету — на тлі суперечливих заяв колишнього президента США Дональда Трампа про бажаність Канади як «51-го штату Америки». У ситуації зростаючої міжнародної напруги та внутрішньої економічної кризи роль соціальних медіа у виборчому процесі виявилася критичною. У темі розібрались аналітики DFRLab.

Блокування новин Meta створило інформаційний вакуум

З червня 2023 року Meta заблокувала доступ до новин для користувачів у Канаді — у відповідь на закон Bill C-18, що зобов'язує техгігантів платити місцевим медіа за контент. Це рішення, яке залишилося чинним до дня виборів, призвело до серйозних змін у медіапейзажі: канадці бачили менше достовірної інформації, натомість переважала емоційна й часто маніпулятивна риторика.

«Ми спостерігали падіння новинного трафіку на понад 11 мільйонів переглядів щодня у Facebook та Instagram», — йдеться у звіті Media Ecosystem Observatory.

У січні 2025 року Meta також припинила програму фактчекінгу, що ще більше ускладнило боротьбу з фейками. Попри формальне партнерство з виборчою комісією Канади, компанія не змогла (чи не захотіла) заблокувати фальшиві новини — в той час як справжні джерела інформації залишались недоступними.

Штучний інтелект та шахрайство на основі фейкових ЗМІ

Кампанія, яка поєднувала використання ІІ, фейкових сайтів та шахрайських схем, поширювалась на платформах X (колишній Twitter) і Facebook. Зокрема, у мережі ширився фейковий інтерв’ю з Пуальєвром, де той нібито рекламує «Quantum AI» — шахрайську криптоплатформу.

Також виявлено щонайменше сім deepfake-відео з Марком Карні, стилізованих під інтерв’ю CBC або CTV, які перенаправляли користувачів на фішингові сайти. Фальшиві заголовки повідомляли, що Карні, Пуальєвр або Джагміт Сінг заарештовані чи поранені.

«25% опитаних канадців бачили ці фейкові новини, і хоча 59% розпізнали їх як підробку, інші могли сприйняти дезінформацію за правду», — зазначають у звіті CDMRN.

Роль Canada Proud та ботів на X

Правоконсервативна мережа Canada Proud виявилася потужним інструментом впливу: до виборів вона витратила близько 270 тисяч CAD на рекламу, що спрямовувалась проти Карні. Після офіційного початку виборчої кампанії платна реклама припинилась, але контент мережі продовжував ширитись у формі скриншотів, мемів та дописів — без жодних обмежень.

Паралельно, на платформі X діяла мережа ботів, що поширювали дезінформацію, спрямовану переважно проти Ліберальної партії. Особливої популярності набули фейкові зображення, що нібито пов’язували Карні з Джеффрі Епштейном і Гіслейн Максвелл — включаючи ІІ-згенеровані фото з басейнів та ресторанів.

Іноземне втручання: Китай, Індія та Росія

Хоча домінували внутрішні інформаційні кампанії, іноземне втручання теж було зафіксоване. Зокрема, китайський акаунт Youli-Youmian на WeChat — пов’язаний із Компартією Китаю — поширював маніпулятивні наративи, спрямовані на китайську діаспору Канади. Утім, аналітики CDMRN виявили, що Канада була лише одним із багатьох об’єктів його публікацій.

Також Китай, за повідомленням SITE, провів онлайн-кампанію проти кандидата-консерватора Джо Тея, який публічно підтримував демократичні рухи в Гонконгу.

Нові виклики для демократій

Аналітики наголошують: канадські вибори стали прикладом того, як цифрове середовище може викривлювати політичний процес. Поєднання алгоритмічного посилення, брак прозорості з боку платформ, маніпулятивного контенту й потенційного іноземного втручання створює серйозну загрозу для виборчої цілісності.

«Це не просто виклик безпеки — це виклик демократії», — підсумовує команда DFRLab.

«Ви записані на прийом». Ще одна фішингова смс-розсилка для викрадення ваших даних

Шахраї вигадали нову фішингову схему. Вони розсилають смс із текстом «Ви записані на прийом». Про це повідомили в Центрі протидії дезінформації при Раді національної безпеки і оборони України.

У повідомленнях навмисно не зазначають, на який саме прийом нібито записано користувача. Це робиться для того, щоб люди з цікавості натиснули на прикріплене посилання.

«Якщо перейти за таким посиланням, зловмисники можуть отримати повний доступ до вашого телефона: особистих даних, фото, паролів та банківських додатків», — попереджають у Центрі.

Фахівці закликають українців бути уважними та обережними: «У жодному разі не переходьте за підозрілими лінками з SMS від невідомих користувачів, не вводьте свої дані на невідомих сайтах та блокуйте відправника таких повідомлень».

Більше про фішингові атаки, які зафіксували фактчекери і представники держави, читайте за посиланням.

Автор: Олексій Півторак,

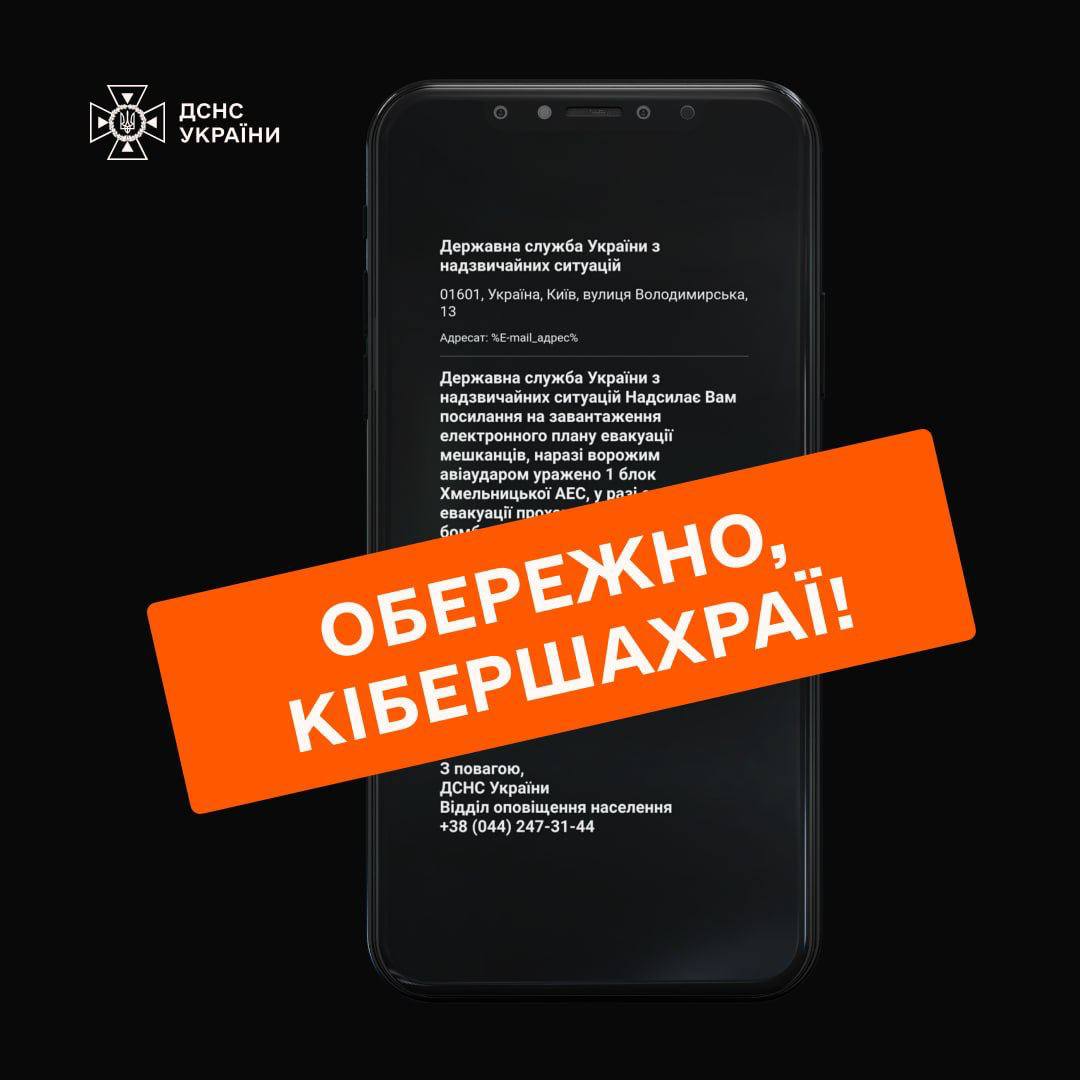
Викриття Невідомі від імені ДСНС розсилають українцям план евакуації через нібито «ураження ворожим ударом Хмельницької АЕС»

На електронні пошти українців надходять листи від імені ДСНС із текстом про те, що один блок Хмельницької АЕС нібито уражено російським авіаударом. Крім того, у цих листах додають посилання на завантаження електронного плану евакуації мешканців. 

У ДСНС повідомили, що не здійснювали розсилку таких повідомлень. Це — робота кібершахраїв, а посилання, яке міститься в листі, — небезпечне. 

У Службі також нагадують, що варто довіряти лише перевіреним джерелам і пам’ятати: вся актуальна інформація завжди розміщується на їх офіційному сайті та сторінках ДСНС у соціальних мережах.

Більше про те, як не стати жертвою фішингових посилань, можна дізнатися, переглянувши відповідне відео від Dovidka.info. 

• Читайте також: Невідомі від імені СБУ розсилають електронні листи із закликами завантажити шкідливі програми

Викриття Невідомі від імені СБУ розсилають електронні листи із закликами завантажити шкідливі програми

Це зафіксували фахівці Центру стратегічних комунікацій та інформаційної безпеки. Вони з'ясували, що невідомі розсилають нібито від імені СБУ електронні фішингові листи, де користувачам пропонують завантажити шкідливі програми з небезпечним вмістом. Скажімо, цим можуть скористатися російські спецслужби для збору приватної інформації про українських користувачів. 

У відомстві СБУ закликали не переходити за посиланнями та нічого не завантажувати в разі отримання таких електронних листів. А якщо вже така ситуація трапилася, потрібно повідомити про неї за телефоном: 0 800 501 482 або надіслати звернення на електронну пошту: callcenter@ssu.gov.ua.

Викриття У фейсбуці розпочалася фішингова атака: щоб не заблокували акаунт нібито через порушення правил спільноти, треба перейти за посиланням

У соціальній мережі «Фейсбук» почалася фішингова атака адміністраторів груп. Їм приходить повідомлення, в якому йдеться, що нібито через серйозні порушення правил спільноти їхній акаунт заблокують протягом 24 годин. Щоб акаунт не заблокували, потрібно буцімто перейти за посиланням у повідомленні та оскаржити рішення.

Фахівці Центру протидії дезінформації дослідили цю схему та закликають не переходити за сумнівними посиланнями. У такий спосіб шахраї намагаються отримати доступ до вашого акаунту у фейсбуку та інформацію щодо банківських карток і особистих даних.

Ба більше, адміністрація фейсбуку не розсилає повідомлення такого штибу. Якщо вам написали подібне, надішліть скаргу та заблокуйте автора. Якщо ви стали жертвою шахраїв, зверніться в кіберполіцію.

Автор: Олександра Котенко,

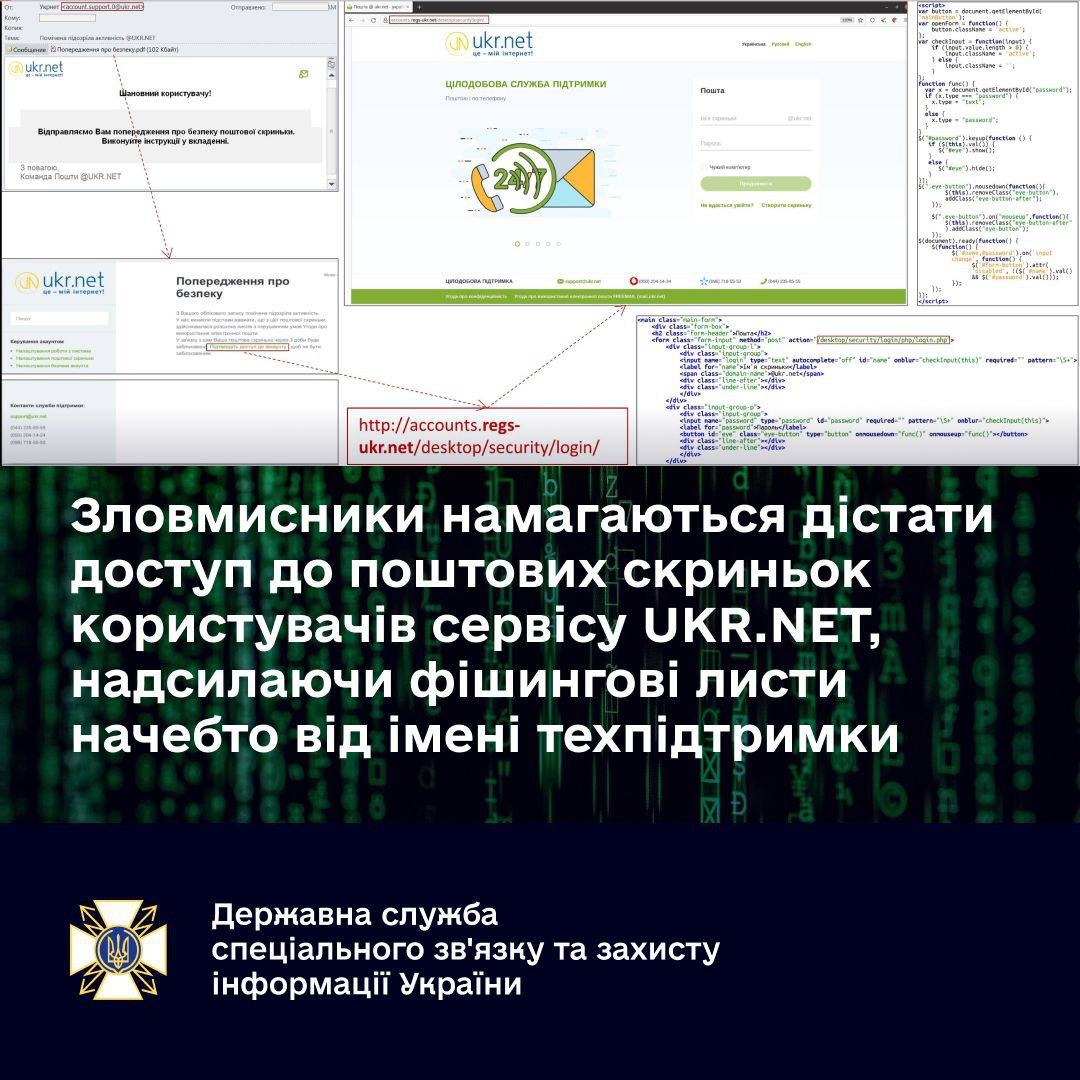
Викриття Невідомі розсилають фішингові листи від ukr.net з метою дістати доступ до електронних скриньок

Це виявили спеціалісти Держспецзв’язку. Вони пояснили, що зловмисники нібито від імені технічної підтримки ukr.net розсилають електронні листи, стверджуючи, що в користувача «зафіксована» підозріла активність. Також додають вкладення у вигляді PDF-файлу з назвою «Попередження про безпеку.pdf». Шахраї надсилають листи через несправжню електронну адресу технічної підтримки ukr.net —  account.support.0@ukr.net. 

У самому PDF-документі вказано, що електронну скриньку можуть заблокувати і варто підтвердити доступ до акаунту, щоб уникнути цього. Далі в листі міститься посилання, за яким «треба перейти». Однак  посилання спрямовує на шахрайський сайт, що імітує вебсторінку поштового сервісу. Якщо там ввести свої дані, то невідомі можуть отримати доступ до вашої електронної скриньки.  

Станом на зараз фахівці усувають наслідки проблеми й намагаються мінімізувати випадки витоку даних користувачів.

Викриття Російські хакери розсилають фішингові листи румунам, закликаючи їх вводити дані банківських рахунків

Румуни почали масово отримувати електронні листи нібито від імені реальної компанії, яка займається доставками посилок. У таких повідомленнях ідеться, що начебто адреса доставки посилки є неправильною. Шахраї просять оновити дані протягом доби, інакше «посилку повернуть назад». Тобто, якщо протягом цього часу люди оформлювали доставку чи відправляли посилку за допомогою саме цього сервісу, їм приходить повідомлення від хакерів про неправильні дані. 

Про це повідомили журналісти видання «Digi24», які встановили, що листи від так званої кур’єрської служби схожі на справжні, проте жодна компанія не може просити у людей деталізовані дані банківського рахунку (тобто PIN чи CVV). Саме тому журналісти переконані, що це — шахрайська схема. Після перевірки виявилося, що IP-адреса сайту, звідки розсилаються листи, є російською. Відповідно, повідомлення надсилає російська мережа хакерів.

Викриття Шахраї пропонують українцям одноразову виплату від «Червоного Хреста»

У соцмережах поширюють повідомлення, що нібито через складну енергетичну ситуацією в країні для українців передбачена одноразова виплата у розмірі дві тисячі триста гривень від «Червоного Хреста». Фактчекери проєкту  «Брехунець» перевірили інформацію, та виявили, що це — шахрайство.

Шахраї використовують фейковий телеграм-канал з назвою «Товариство «Червоного Хреста», який налічує всього 170 підписників. Натомість офіційний телеграм-канал організації налічує п'ять тисяч читачів. Інформації про «допомогу у зв’язку з енергетичною ситуацією в країні» там немає. Посилання на сторінки українських банків у дописах також фейкові. На офіційних сторінках цих банків немає інформації про такі виплати. Шахраї маніпулюють обмеженим часом реєстрації (лише до 22:00 чи лише до 02:00) і просять «поквапитися залишити свої дані» для отримання «допомоги».

Також для отримання фейкової допомоги потрібно ввести свої персональні дані, зокрема номер банківської картки. Це — ознака фішингу, тобто збирання персональних даних.

Шахраї систематично використовують складну ситуацію українців через війну та пропонують різноманітну «допомогу». Мета різна — від маніпулятивної реклами телеграм-каналів до отримання доступу до банківських карток українців. Зокрема, раніше шахраї пропонували шість тисяч гривень «новорічної» допомоги, п’ять тисяч гривень допомоги від «ПриватБанку», фінансову допомогу спільно з проєктом Uappl, зимові виплати від Євросоюзу.

Викриття Україна щодоби відбиває від 5 до 40 потужних DDoS-атак

Про це повідомив голова Державної служби спеціального звʼязку та захисту інформації України Юрій Щиголь. За грудень 2022 року Держспецзв'язок зупинив та заблокував 395 таких атак. Зокрема, 17 січня, фахівці Держспецзв'язку зупинили кібератаку російських хакерів на ресурси  інформаційного агентства «Укрінформ».

Загалом за 2022 рік урядова команда реагування на компʼютерні надзвичайні події CERT-UA зареєструвала 2194 кібератаки. Чверть із них — проти уряду та місцевих органів влади. Найбільше атакували енергетику, сектор безпеки та оборони, телеком і розробників, фінансовий сектор, логістику. Крім того, за грудень система зафіксувала 170 тисяч спроб використати вразливі місця у державних інформаційних ресурсах, які служба захищає. Найчастіше російські військові хакери розсилають шкідливе програмне забезпечення, що краде облікові дані або знищує інформаційні системи.

Також Держспецзвʼязку розслідує атаки в приватному секторі — це близько 200–300 кіберінцидентів за добу.  Їх досліджують переважно в напівавтоматичному режимі.

Раніше «Детктор медіа» розповідав про фішингові атаки на українців. Зокрема шахраї обіцяли українцям шість тисяч гривень «новорічної» допомоги; збирали інформацію про українських біженців та переселенців; закликали українців подати заявки на нібито на отримання фінансової допомоги. Детальніше.  

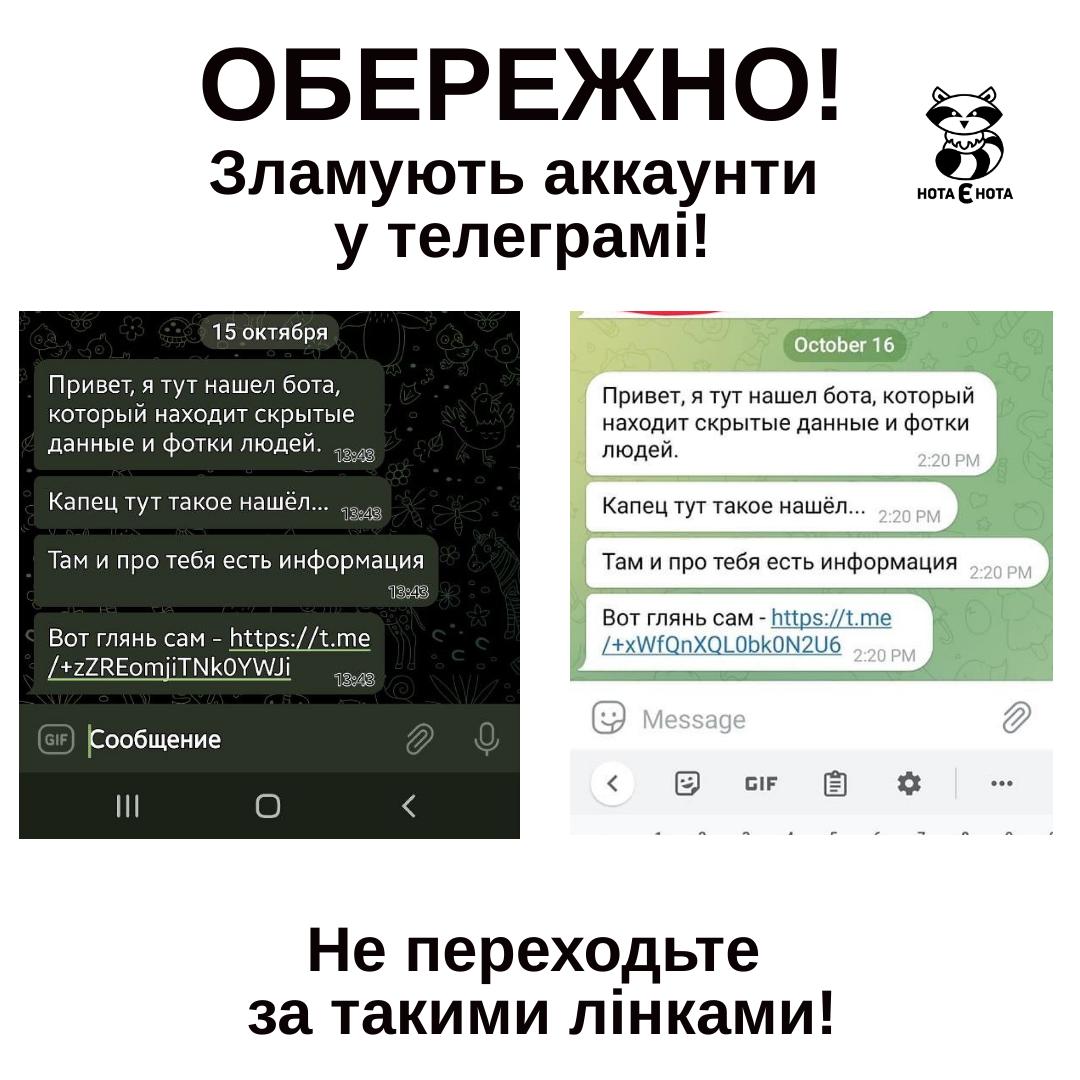
Викриття У телеграмі розпочалася фішингова атака: «Там і про тебе є інформація»

Українці в телеграмі почали отримувати шкідливі повідомлення, які в жодному разі не можна відкривати. У повідомленнях йдеться про бота, який нібито знаходить приховані дані та фотографії людей: «Там і про тебе є інформація. Подивись сам». Якщо перейти за посиланням, далі буде ще один лінк і аккаунт буде зламано. Після чого повідомлення про бота від імені користувача надішлють п'ятьом його друзям.

Як зазначають фактчекери з «НотаЄнота», фішингові атаки були масовими у фейсбуці в період новорічних свят, коли користувачі, отримуючи повідомлення від друзів «Tse ty na video» масово переходили за зазначеним лінком і ставали жертвами.

Фішинг — це один з різновидів кібершахрайства. Мета – обманним шляхом отримати доступ до ваших логінів-паролів, банківських карток та решти конфіденційної інформації. Якщо такі дії спрямовані на велику кількість користувачів (конкретної установи (наприклад, банку) або країни), то вони мають назву фішингової атаки. Фішингові повідомлення спрямовані на емоції, бо найслабшою ланкою у системі є людина.

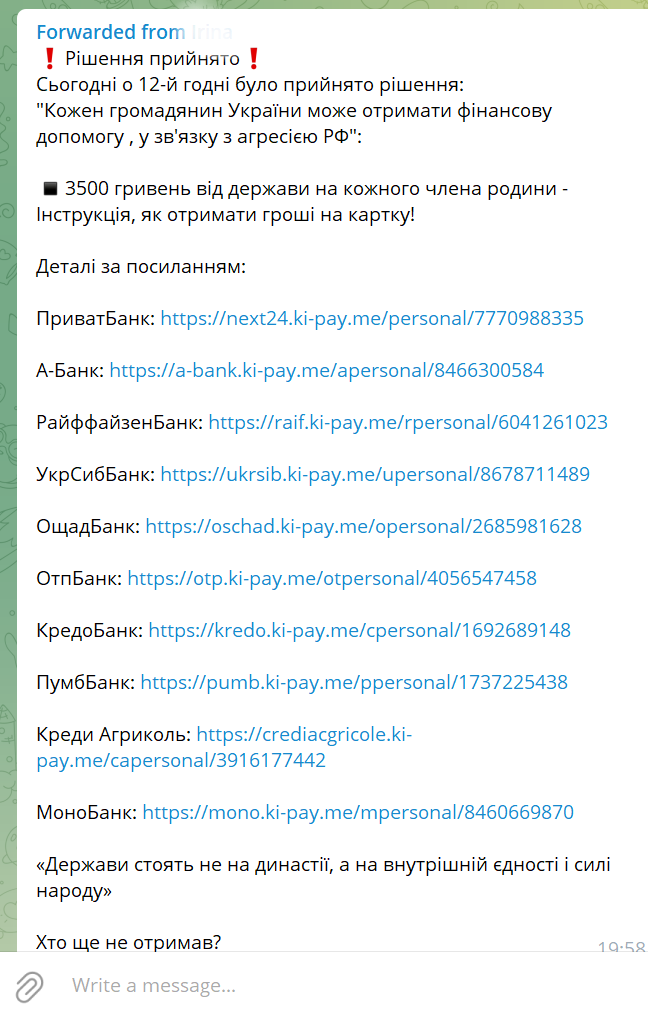
Викриття У телеграмі українцям надсилають повідомлення й обіцяють виплати у розмірі 3500 гривень через російську агресію

Шахраї надсилають повідомлення від прихованого користувача. У них йдеться про те, що «сьогодні» о 12-й годині було ухвалено рішення, що кожен громадянин України може отримати фінансову допомогу у зв'язку з агресією Росії. Інструкція як отримати гроші на картку нібито розміщена за посиланням. 

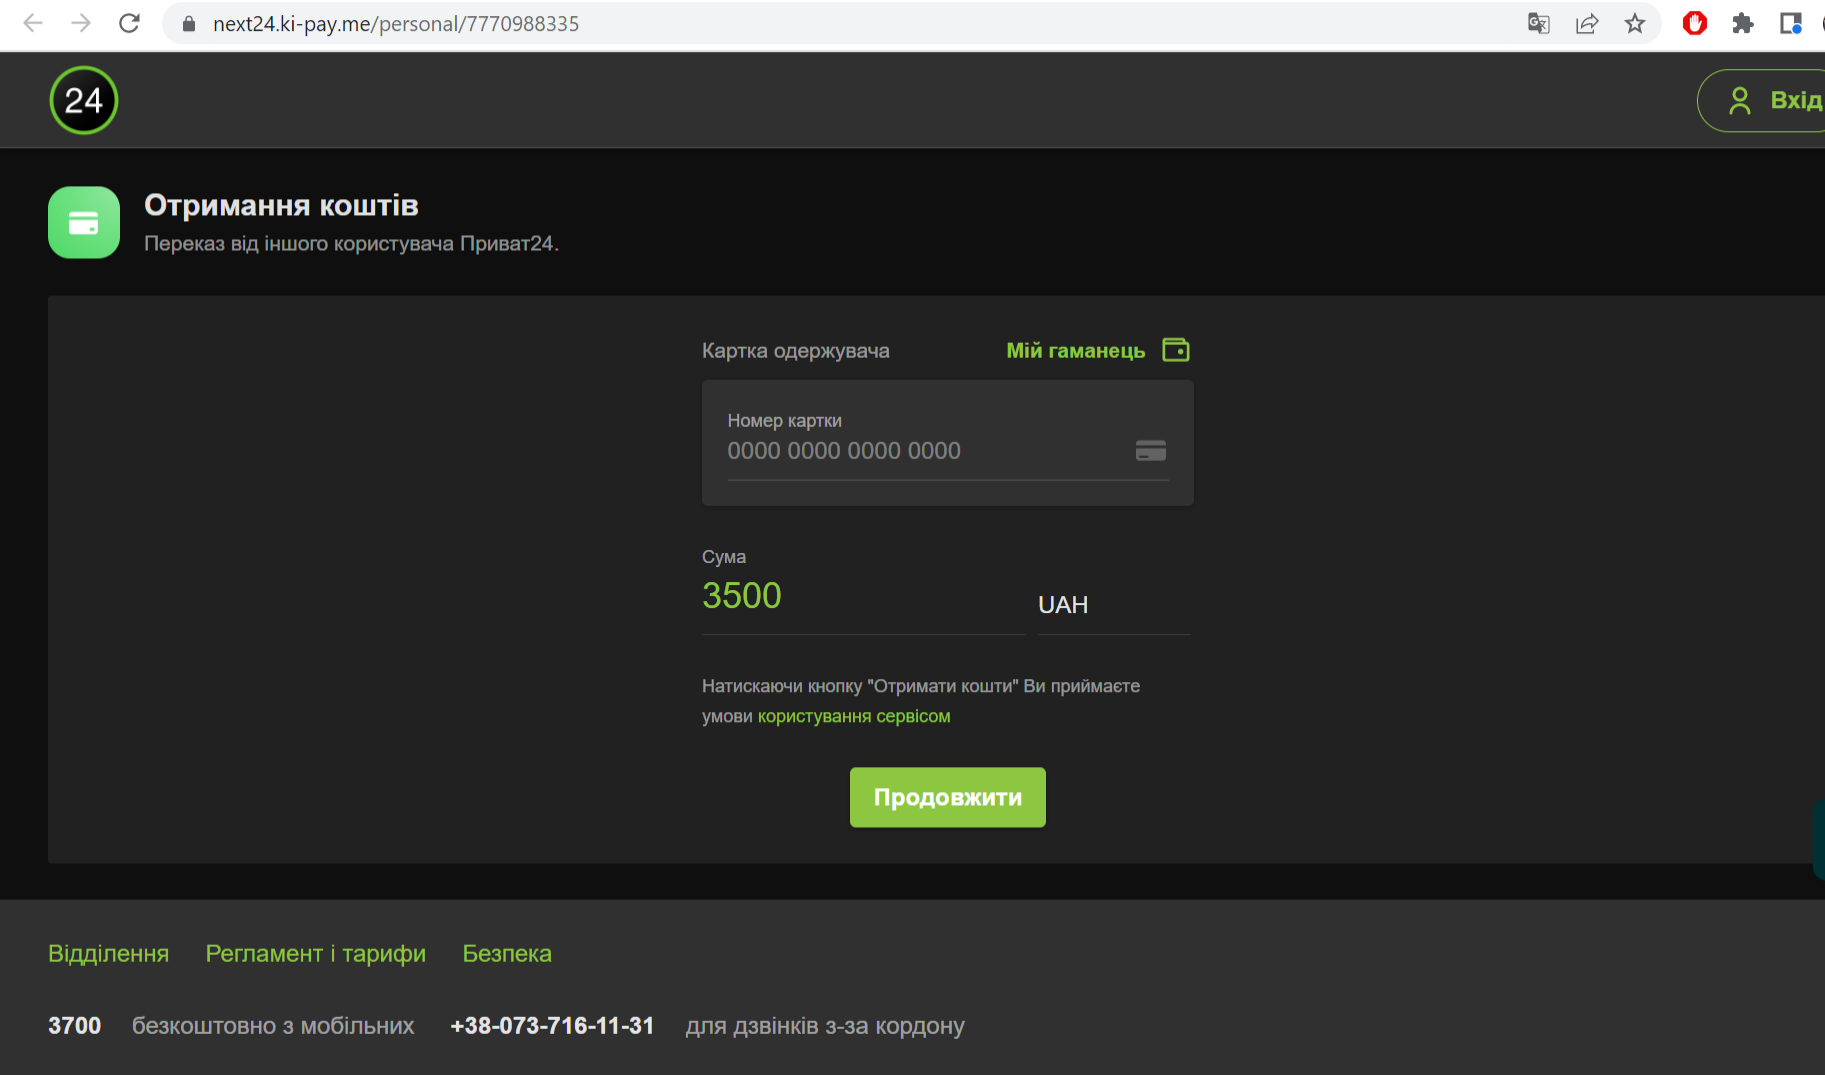
Шахраї не зазначають хто саме ухвалив рішення щодо виплат. Для кожного банку є окреме посилання. Дизайн сторінок схожий на справжні сайти банків. Однак, посилання на сторінки різних банків має схожу частину «ki-pay.me». Це ознака приватного домену, він не може належати офіційній організації. Здебільшого такі домени використовують графічні дизайнери, веброзробники, фотографи тощо.

Також банки ніколи не запитують персональні дані, зокрема пін-код чи CVV-код для проведення виплат. Ймовірно це чергова фішингова схема для збирання інформації про банківські картки українців.

Подкаст Подкаст «Русскій фейк, іді на***!» — розвінчуємо російську дезінформацію за 7 травня

У епізоді говоримо про нову хвилю фішингових атак із залякуванням хімічною зброєю, "заборону" командирам ЗСУ забирати тіла вбитих бійців, а також розбираємо маніпуляцію про те, що Україна укладе мир з Росією «лише за умови» поділу території РФ.

Щоденний подкаст Вадима Міського виходить із перших днів великої війни. У ньому ми не лише розбираємо на атоми ворожі фейки, а й розповідаємо про те, як навчитися самостійно розрізняти маніпулювання, шахрайство та дезінформацію. Також спілкуємося з експертами різних галузей. Слухайте нас щобудня в ефірі «Українського радіо» о 07:50 та 19:50, а також у будь-який час на подкастингових платформах.

Подкаст Подкаст «Русскій фейк, іді на***!» — розвінчуємо російську дезінформацію за 24 квітня

У епізоді розбираємо такі фейки та маніпуляції: хвиля ворожих кібертатак на Великдень, видалене зізнання про російські втрати, постачання допомоги та зброї для України "розкрадається", чергове "взяття Попасної" росіянами, фішингові "компенсації ПДВ" від 7000 гривень для усіх охочих.

Щоденний подкаст Вадима Міського виходить із перших днів великої війни. У ньому ми не лише розбираємо на атоми ворожі фейки, а й розповідаємо про те, як навчитися самостійно розрізняти маніпулювання, шахрайство та дезінформацію. Також спілкуємося з експертами різних галузей. Слухайте нас щобудня в ефірі «Українського радіо» о 07:50 та 19:50, а також у будь-який час на подкастингових платформах.

Подкаст Подкаст «Русскій фейк, іді на***!» — розвінчуємо російську дезінформацію за 19 квітня

У епізоді спростовуємо такі фейки: українці «брешуть», що на «Азовсталі» переховується мирне населення; фішинг на темі «Азовсталі» у Маріуполі; росіяни «збили» під Одесою літак з допомогою НАТО; від «свавілля українських націоналістів» начебто рятує «примусова депортація до Росії».

Щоденний подкаст Вадима Міського виходить із перших днів великої війни. У ньому ми не лише розбираємо на атоми ворожі фейки, а й розповідаємо про те, як навчитися самостійно розрізняти маніпулювання, шахрайство та дезінформацію. Також спілкуємося з експертами різних галузей. Слухайте нас щобудня в ефірі «Українського радіо» о 07:50 та 19:50, а також у будь-який час на подкастингових платформах.

Подкаст Подкаст «Русскій фейк, іді на***!» — розвінчуємо російську дезінформацію за 8 квітня

У епізоді розбираємо такі фейки та маніпуляції: вокзал в Краматорську обстріляли "українці", "16 мільйонів" біженців з України, у Дніпрі СБУ буцімто "побила людей, які підтримували Росію", Росія "добровільно" вивела війська з території Київщини, а також говоримо про створену Соловйовим армію інтернет-брехунів, які пишуть світовим ЗМІ про "знущання" українців над полоненими, нову фішингову атаку російських хакерів та невдале "спростування українського фейку" на каналі "Россія 24".

Щоденний подкаст Вадима Міського виходить із перших днів великої війни. У ньому ми не лише розбираємо на атоми ворожі фейки, а й розповідаємо про те, як навчитися самостійно розрізняти маніпулювання, шахрайство та дезінформацію. Також спілкуємося з експертами різних галузей. Слухайте нас щобудня в ефірі «Українського радіо» о 07:50 та 19:50, а також у будь-який час на подкастингових платформах.

Маніпуляція Розсилка від «Ukraine» — це фішинг. Насправді це не фішинг

У соціальних мережах поширили маніпулятивні повідомлення, що розсилка від «Ukraine» із посиланням на mywar.mkip.gov.ua — це фішингова атака. «Не відкривати, видаляти, це з метою отримання даних», метою розсилки є «отримання даних (контактів та чатів в меседжерах)» — йшлося в повідомленнях, які розповсюджували серед українців у соцмережах. Насправді акаунт «Ukraine», з якого здійснюють розсилку, належить Держспецзв'язку. А сайт mywar.mkip.gov.ua створило Міністерство культури та інформаційної політики України, щоб громадяни розповідали свої історії війни для всього світу.

Викриття Українцям розсилають фішингові «листи про підвищення інформаційної безпеки»

Їх розсилають від імені державних органів. У листі міститься нібито інструкції щодо підвищення інформаційної безпеки та посилання на веб-сайт, з якого пропонується завантажити «критичні оновлення». При завантаженні файлу комп'ютер буде вражено шкідливою програмою Cobalt Strike Beacon. У жодному разі не можна переходити за посиланням та завантажувати файл. Якщо ви отримували або відкривали зазначений лист треба повідомити про це на пошту cert@cert.gov.ua.

Викриття Українцям розсилають фішингові «листи справедливості»

На електронні адреси працівників державних органів та громадянам України надходять листи з прикріпленими файлами зі шкідливим програмним забезпеченням. Їх розсилають зі скриньки jowhar@xintongwood.club з темою листа «Лист». У жодному разі не можна переходити відкривати та завантажувати вкладені файли.

Детальніше

Над хронікою працюють Маріанна Присяжнюк, Андрій Пилипенко, Костянтин Задирака та Олексій Півторак. Авторка проєкту — Ксенія Ілюк.